Европол разби група поврзана со околу 1.000 напади
Меѓународна полициска акција ја разби сајбер-криминалната група „KillSec“, која се поврзува со околу 1.000 напади ширум светот.
Истражителите вчера ја презеле контролата врз интернет-страницата на групата „KillSec“ и заштитиле најмалку 110 терабајти податоци од понатамошен неовластен пристап. Сајбер-криминалната група ја користела страницата за да им се заканува на организации дека ќе ги објави украдените датотеки доколку не платат откуп, соопшти Европол.
Акцијата е спроведена во рамки на операцијата „KillSwitch“, меѓународна истрага предводена од германските власти, која опфаќа околу 1.000 напади за кои се сомнева дека биле извршени ширум светот. Истражителите идентификувале 16-годишник како осомничен главен оператор на групата.
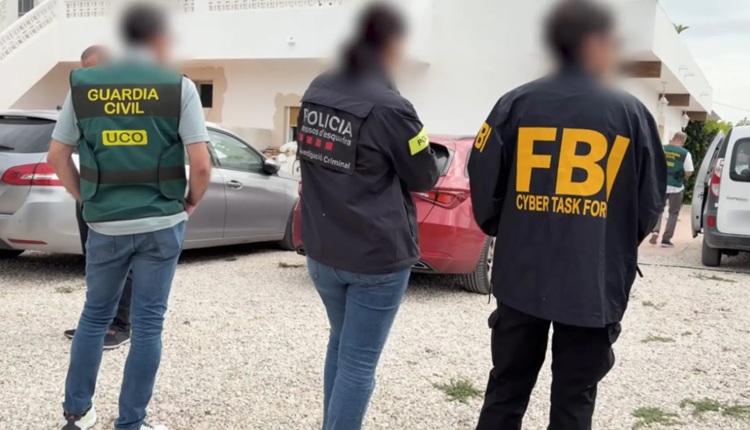
Приведени се три осомничени лица, а извршени се претреси на осум локации во Грција, Романија, Шпанија и Обединетото Кралство. Властите се насочиле и кон имотната корист стекната преку криминалното дејствување на групата.
„KillSec“ ги искористувала софтверските ранливости и недоволно заштитените пристапни точки во системите на организациите за да добие пристап до нивните мрежи и да краде чувствителни податоци.
Досега се идентификувани околу 500 напади за кои се смета дека биле успешни. Овој број може да се промени додека истражителите ги анализираат доказите запленети во текот на операцијата.
Операцијата ја предводеле Државната криминалистичка полиција на Хамбург и Јавното обвинителство во Хамбург. Во истрагата учествувале власти од Белгија, Финска, Германија, Грција, Холандија, Романија, Шпанија, Швајцарија, Обединетото Кралство и САД, заедно со Европол и Евроџаст. Истрагата била поддржана и од приватните компании за сајбер-безбедност „Bitdefender“ и „Group-IB“.
„KillSec“ е активна од 2024 година. Групата ги искористувала ранливостите на софтверот и недоволно заштитените пристапни точки, особено оние поврзани со складирање податоци во облак, за да добие пристап до системите на организациите.
Членовите потоа ги копирале чувствителните интерни податоци на инфраструктура под нивна контрола.
Жртвите биле објавувани на страницата на групата на темната мрежа, со закана дека нивните податоци ќе бидат објавени доколку не платат откуп.
Ако жртвата не платила, украдените датотеки можеле да бидат бесплатно достапни за преземање. Во некои случаи групата успевала да изнуди значителни суми како откуп.
Истражителите откриле и дека групата користела вештачка интелигенција за изградба и одржување на својата инфраструктура за рансомвер, како и за пронаоѓање потенцијални жртви.
Властите во неколку земји почнале да ги истражуваат нападите поврзани со „KillSec“ на почетокот на 2025 година. Во текот на меѓународната истрага биле идентификувани осомничени лица за кои се верува дека имале различни улоги во групата – администратор, програмер, преговарач и соработник.
Осомничениот администратор и главен оператор на групата има 16 години. Друг осомничен, за кој се верува дека бил програмер, во август 2026 година наполнил 18 години, а во периодот кога биле извршени дел од наводните кривични дела бил малолетен.
Истражителите идентификувале и лице за кое се верува дека имало улога на преговарач, како и друго лице осомничено дека било соработник. Истрагата за други можни членови на групата продолжува.
Во текот на истрагата полицијата презела контрола врз пет клучни сервери, меѓу кои и инфраструктурата што се користела за управување со активностите на групата и за чување на податоците украдени од жртвите.
Властите презеле контрола и врз домените со кои управувал „KillSec“, а посетителите биле пренасочени кон известување дека инфраструктурата е запленета од органите на прогонот.
Истражителите ги анализираат запленетите уреди и податоци и ја следат имотната корист стекната преку криминалното дејствување на групата, вклучително и криптовалутите.
Доказите би можеле да помогнат во идентификувањето дополнителни жртви, напади и лица поврзани со активностите на групата.
Како што се развивале истрагите против „KillSec“ во повеќе земји, Европол помогнал во обединувањето на собраните разузнавачки информации.
Неговиот Европски центар за сајбер-криминал изработил извештаи за активностите на групата, ги поврзал истражителите со партнери од приватниот сектор и обезбедил стручна помош за следење на криптовалутите и анализа на дигиталните докази.
Заедничката работна група за сајбер-криминал (J-CAT), која функционира во рамки на Европол, исто така помогнала во координацијата и усогласувањето на активностите со националните власти.
Евроџаст ја координирал соработката меѓу правосудните органи кои работеле на идентификување на осомничените, лоцирање на инфраструктурата на групата и следење на финансиските текови. Агенцијата помогнала и во планирањето на меѓународната акција, која била координирана преку заеднички центар.